找回密碼
 立即註冊
惟家LINE群QRCODE
    查看: 3|回覆: 0

    在外面連回家:VPN、Tunnel,以及為什麼不要開埠

    [複製鏈接]

    !lvup!   100%

    363

    主題

    27

    回帖

    2200萬

    積分

    管理員

    積分
    22005764
    發表於 3 天前 | 顯示全部樓層 |閱讀模式
    想在外面看家裡的監視器、開冷氣 —— 但不想把家暴露在網路上

    這篇講三種做法,以及為什麼最常見的那種最不該用。


    做法一:連接埠轉發(不推薦)

    最多教學在講的,也是最危險的。
    1. 路由器 → 把外部的 8123 埠轉到 HA
    複製代碼

    為什麼不該用


    • 你的 HA 直接暴露在整個網際網路上
    • 全世界的掃描機器人幾分鐘內就會找到它
    • 任何一個 HA 的安全漏洞,你就中了
    • 密碼會被持續暴力破解


    如果真的要用,至少要做


    • HTTPS(不要用 http 傳密碼)
    • 強密碼 + 兩步驟驗證
    • 設定 ip_ban

    1. http:
    2.   ip_ban_enabled: true
    3.   login_attempts_threshold: 5
    複製代碼


    • 定期看登入失敗的日誌


    但老實說:下面兩種都比這個好,而且一樣免費。

    做法二:VPN(最推薦)

    概念手機「進入」你家的網路,就像人在家一樣。

    好處


    • 什麼都不用暴露
    • 連上之後家裡所有東西都能存取(不只 HA)
    • 流量加密


    WireGuard(現在的首選)


    為什麼是它


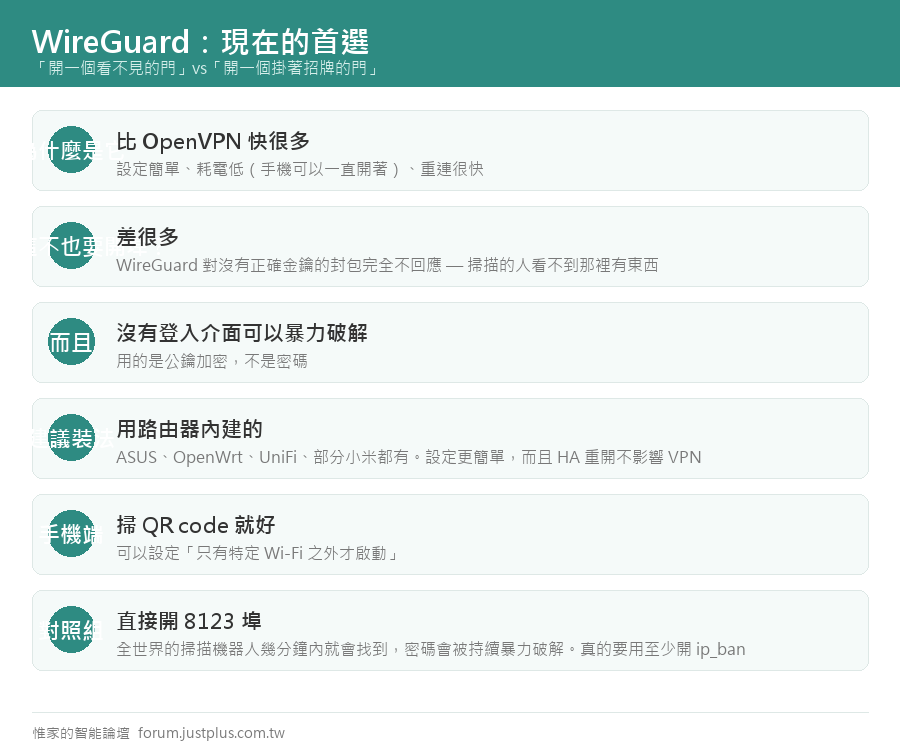
    • 比 OpenVPN 快很多
    • 設定簡單
    • 耗電低(手機可以一直開著)
    • 重連很快


    裝法一:HA 附加元件


    • 設定 → 附加元件 → 商店 → WireGuard
    • 安裝、設定、啟動
    • 路由器要轉發 UDP 51820 埠到 HA


    等等,這不是也要開埠嗎

    是,但差很多


    • WireGuard 對沒有正確金鑰的封包「完全不回應」
        —— 掃描的人看不到那裡有東西
    • 沒有登入介面可以暴力破解
    • 用的是公鑰加密,不是密碼


    這是「開一個看不見的門」vs「開一個掛著招牌的門」。

    裝法二:路由器內建


    • 很多路由器內建 WireGuard 伺服器
        (ASUS、OpenWrt、UniFi、部分小米)
    • 設定更簡單,而且 HA 重開不影響 VPN
    • 推薦用這個


    手機端


    • WireGuard App
    • 掃描 QR code 就設定好了
    • 可以設定「只有特定 Wi-Fi 之外才啟動」


    Tailscale(更簡單的選擇)


    它是什麼


    • 基於 WireGuard 的服務
    • 完全不用開埠(用打洞技術)
    • 不用固定 IP 也不用 DDNS
    • 個人用免費


    設定


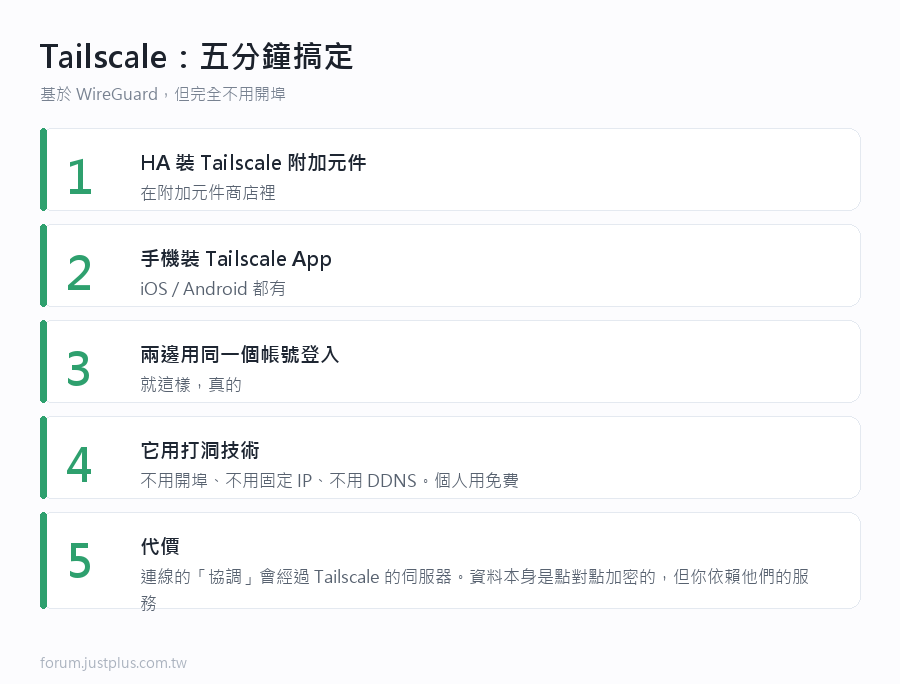
    • HA 裝 Tailscale 附加元件
    • 手機裝 Tailscale App
    • 兩邊用同一個帳號登入
    • 完成


    真的就這樣,五分鐘。

    代價


    • 連線的「協調」會經過 Tailscale 的伺服器
        (資料本身是點對點加密的,但你依賴他們的服務)
    • 完全本地派可能不喜歡


    我的看法對大多數人來說,Tailscale 的安全性遠高於開埠
    而且簡單到你真的會去用(太複雜的方案就會拖著不做)。

    做法三:Cloudflare Tunnel

    概念你家主動連出去到 Cloudflare,外面的人連 Cloudflare。

    好處


    • 完全不用開埠
    • 可以用自己的網域名稱
    • 免費憑證
    • 可以加上 Cloudflare Access 做登入驗證


    適合的情況


    • 要分享給家人用(給網址就好,不用裝 VPN)
    • 要讓語音助理或外部服務連進來
    • 有自己的網域


    重要的安全設定


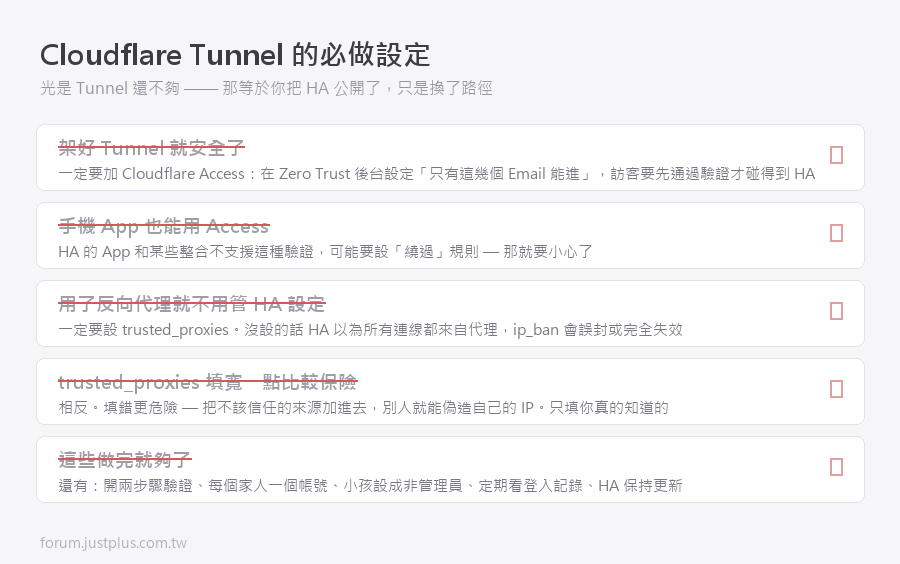
    光是 Tunnel 還不夠 —— 這樣等於你把 HA 公開了,
    只是換了個路徑。

    一定要加 Cloudflare Access


    • 在 Cloudflare 的 Zero Trust 後台設定
    • 設定「只有這幾個 Email 能進」
    • 訪客要先通過 Cloudflare 的驗證才會碰到 HA


    注意HA 的手機 App 和某些整合不支援這種驗證 ——
    可能需要設定「繞過」規則,那就要小心了。

    三種方式的比較
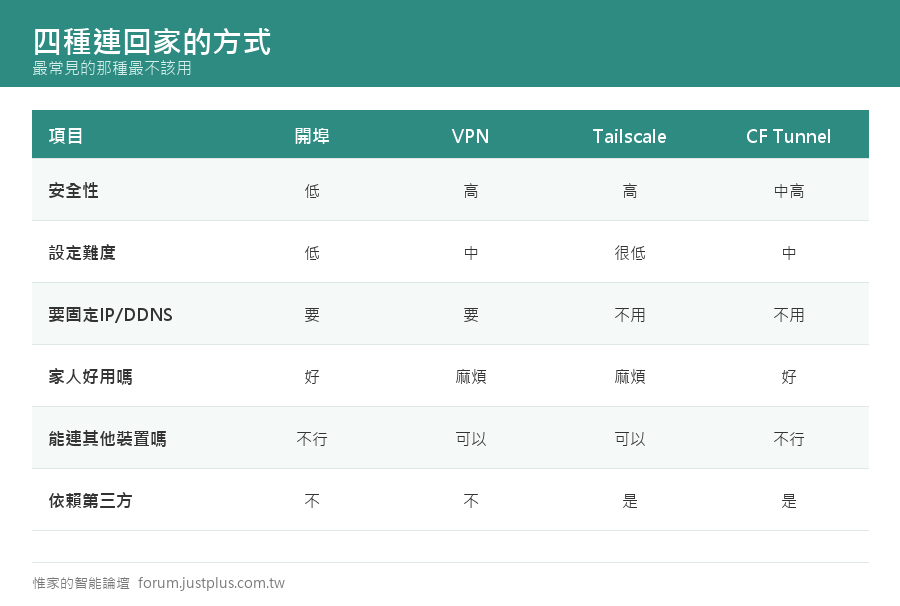
    1.                  開埠    VPN        Tailscale   CF Tunnel
    2. 安全性            低      高         高          中高
    3. 設定難度          低      中         很低        中
    4. 要固定IP/DDNS     要      要         不用        不用
    5. 家人好用嗎        好      麻煩       麻煩        好
    6. 能連其他裝置嗎    不行    可以       可以        不行
    7. 依賴第三方        不      不         是          是
    複製代碼

    我的建議

    自己用WireGuard(路由器內建的)或 Tailscale

    家人也要用Cloudflare Tunnel + Access

    兩個都要兩個都裝(不衝突)

    千萬不要直接開 8123 埠

    還有 Nabu Casa

    HA 官方的雲端服務,每月 6.5 美元。


    • 零設定
    • 支援 Google Assistant / Alexa 整合
    • 支援遠端存取
    • 收入用來支持 HA 的開發


    值不值得


    • 不想折騰 → 值得
    • 想用 Google / Alexa 語音 → 幾乎是最簡單的路
    • 喜歡自己搞 → 用 VPN 就好


    不管用哪種,這幾件事一定要做


    • 開啟兩步驟驗證(設定 → 個人資料 → 安全性)
    • 每個家人一個帳號,不要共用
    • 小孩的帳號設成「非管理員」
    • 定期檢查登入記錄
    • HA 保持更新 —— 安全性修補很重要


    一個容易忽略的設定

    如果你用反向代理(Nginx、Cloudflare Tunnel)
    一定要設定 trusted_proxies
    1. http:
    2.   use_x_forwarded_for: true
    3.   trusted_proxies:
    4.     - 172.30.33.0/24
    5.     - 192.168.1.10
    複製代碼

    沒設的話


    • HA 會以為所有連線都來自代理伺服器
    • ip_ban 功能會誤封或完全失效
    • 日誌上看不出誰在登入


    設錯的話更危險 —— 把不該信任的來源加進去,
    別人就能偽造自己的 IP。


    只填你真的知道的代理 IP。

    ---

    下一篇:HA 的備份與災難復原 ——
    主機掛了怎麼在半小時內回到原狀。
    您需要登入後纔可以回帖 登入 | 立即註冊

    本版積分規則

    Archiver|手機版|惟家的智能論壇

    GMT+8, 2026-9-24 13:20 , Processed in 0.101537 second(s), 24 queries .

    快速回覆 返回頂部 返回列表