找回密碼
 立即註冊
惟家LINE群QRCODE
    查看: 2|回覆: 0

    VLAN 實戰:把 IoT 裝置隔離出去的完整設定

    [複製鏈接]

    !lvup!   100%

    363

    主題

    27

    回帖

    2200萬

    積分

    管理員

    積分
    22005752
    發表於 3 天前 | 顯示全部樓層 |閱讀模式
    把 IoT 裝置關進獨立網段,是投資報酬率最高的一次網路設定

    這篇講完整做法,包含最容易卡住的 mDNS 問題。


    為什麼要做

    我在路由器上裝流量監控之後發現:


    • 某個攝影機每分鐘都在連一個境外 IP
    • 某個插座固定回報資料到我沒聽過的網域
    • 這些裝置跟我的 NAS 在同一個網段,彼此看得到


    風險不是「它們在傳資料」(那個難免),
    而是如果其中一個有漏洞被入侵,攻擊者就在你的內網裡
    可以掃到 NAS、電腦、所有東西。

    IoT 裝置的韌體更新頻率普遍很差,漏洞很常見。

    先講最簡單的方案(不會 VLAN 也能做)

    用路由器的「訪客網路」


    • 把 IoT 裝置全部連訪客網路
    • 打開「訪客網路隔離」(Client Isolation / AP Isolation)
    • 主網段的裝置連不到訪客網段


    優點:五分鐘搞定,任何路由器都有。

    缺點


    • HA 也連不到那些裝置(這是致命問題)
    • 通常不能設精細的規則


    所以訪客網路只適合「完全不需要本地控制」的裝置
    (例如只走雲端的東西)。要接 HA 的話還是得做 VLAN。

    正式方案:VLAN

    需要的設備


    • 支援 VLAN 的路由器(OpenWrt、RouterOS、pfSense、UniFi、愛快…)
    • 支援 VLAN 的交換器(Managed Switch)—— 如果有交換器的話
    • 支援多 SSID + VLAN 標記的 AP


    一般的家用分享器通常不支援。
    但很多可以刷 OpenWrt。

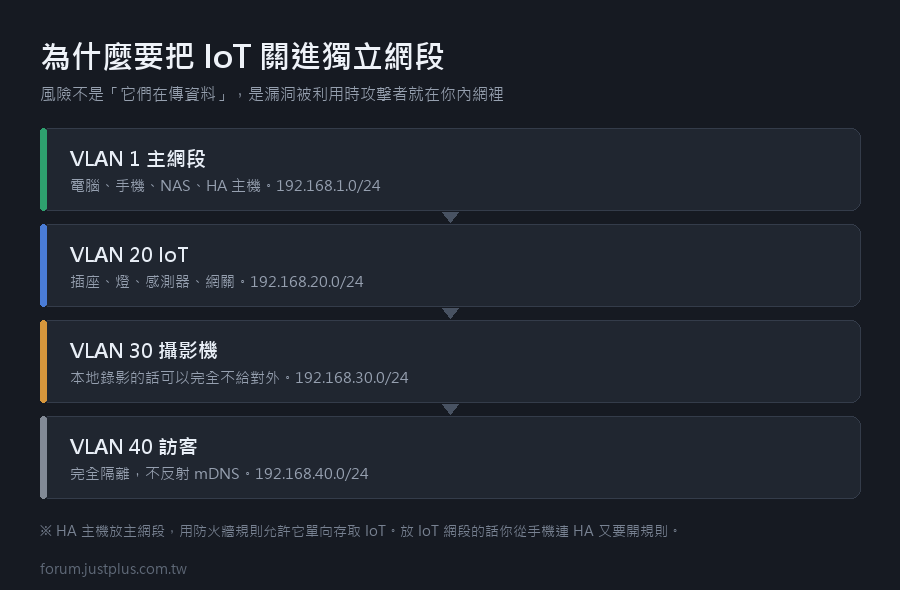
    網段規劃
    1. VLAN 1   192.168.1.0/24    主網段(電腦、手機、NAS)
    2. VLAN 20  192.168.20.0/24   IoT(插座、燈、感測器)
    3. VLAN 30  192.168.30.0/24   攝影機(完全不給對外)
    4. VLAN 40  192.168.40.0/24   訪客
    複製代碼

    HA 主機放哪裡?

    放主網段。然後用防火牆規則允許它單向存取 IoT 網段。

    (有人主張放 IoT 網段,但那樣你從手機存取 HA 又要開規則,更麻煩。)


    防火牆規則(這是重點)

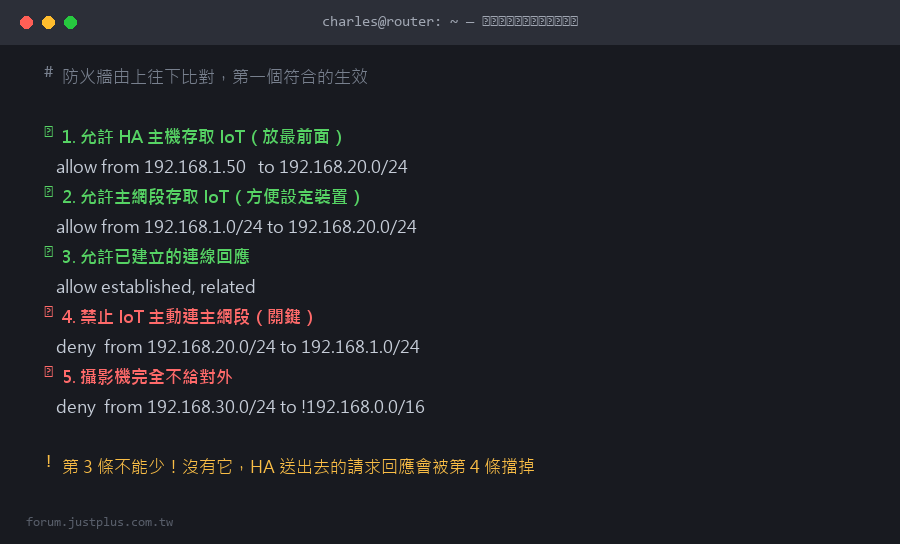
    規則的順序很重要,防火牆是由上往下比對,第一個符合的生效
    1. # 1. 允許 HA 主機存取 IoT 網段(放最前面)
    2. allow  from 192.168.1.50      to 192.168.20.0/24   any
    3. # 2. 允許主網段存取 IoT(方便設定裝置)
    4. allow  from 192.168.1.0/24    to 192.168.20.0/24   any
    5. # 3. 允許 IoT 回應已建立的連線
    6. allow  established, related
    7. # 4. 禁止 IoT 主動連主網段(關鍵)
    8. deny   from 192.168.20.0/24   to 192.168.1.0/24    any
    9. # 5. 攝影機完全不給對外(如果你用本地錄影)
    10. deny   from 192.168.30.0/24   to !192.168.0.0/16   any
    11. # 6. IoT 對外:看你的政策
    12. #    完全封鎖的話很多裝置會不能用(韌體更新、雲端功能)
    13. #    折衷:只擋特定的、或者只允許 DNS 和 NTP
    14. allow  from 192.168.20.0/24   to internet          any
    複製代碼

    第 3 條「established, related」不能少
    沒有它的話,HA 送出去的請求,裝置的回應會被第 4 條擋掉。

    最大的坑:mDNS 跨不過去

    症狀:VLAN 設好之後,HA 掃不到任何裝置。

    原因:很多裝置的自動發現靠 mDNS(就是那個 .local 的機制),
    mDNS 是多播,預設不會跨 VLAN

    受影響的有:


    • HomeKit 裝置
    • Chromecast / Google Home
    • AirPlay / AirPrint
    • ESPHome 裝置的自動發現
    • 很多印表機
    • Shelly、Tasmota 等的自動發現


    解法:開 mDNS 轉發

    OpenWrt:裝 avahi-daemon
    1. opkg update
    2. opkg install avahi-daemon
    複製代碼

    編輯 /etc/avahi/avahi-daemon.conf
    1. [server]
    2. use-ipv4=yes
    3. use-ipv6=no
    4. allow-interfaces=br-lan,br-iot
    5. [reflector]
    6. enable-reflector=yes
    7. reflect-ipv=no
    複製代碼
    1. /etc/init.d/avahi-daemon enable
    2. /etc/init.d/avahi-daemon restart
    複製代碼

    UniFi:設定 → 網路 → 那個網路 → 啟用 Multicast DNS

    pfSense / OPNsense:裝 Avahi 套件,選要橋接的介面

    RouterOS:比較麻煩,需要用 container 跑 avahi 或用第三方腳本

    注意:反射 mDNS 會讓兩邊都看得到對方的服務廣播
    這在安全上是一個小妥協(會洩漏裝置清單),但通常可以接受。

    如果不想開反射

    有些裝置可以手動指定 IP 加入 HA,不靠自動發現。
    設定一次之後就不需要 mDNS 了。

    另一個坑:DHCP

    每個 VLAN 需要自己的 DHCP 服務。
    在路由器上為每個 VLAN 設定:


    • DHCP 範圍
    • 閘道(就是路由器在那個 VLAN 的 IP)
    • DNS 伺服器


    DNS 那個容易忘記。設錯的話裝置連得上網路但解析不了網域。


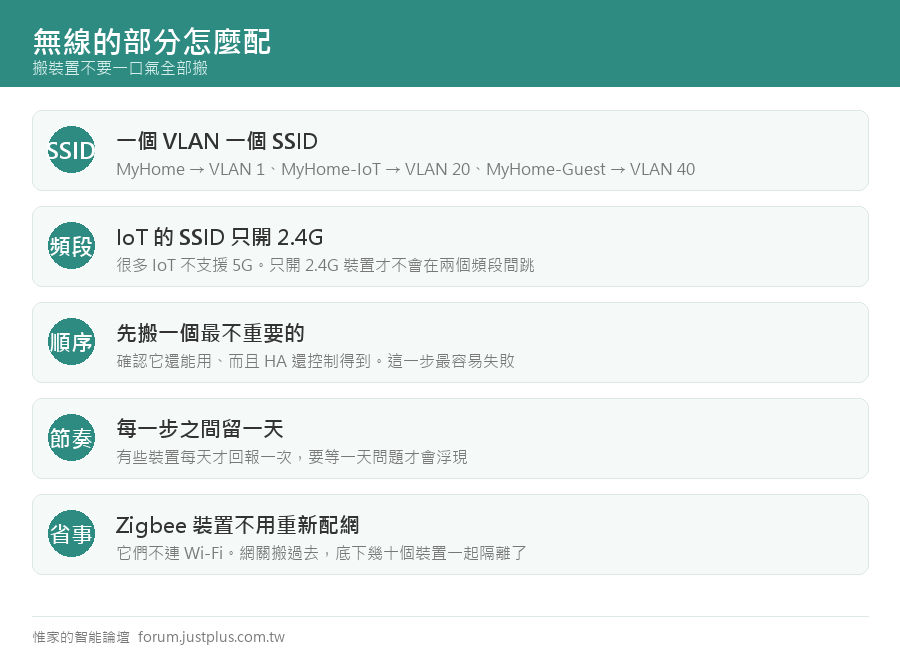
    無線的部分:多 SSID 對應 VLAN

    在 AP 上設定:
    1. SSID: MyHome          → VLAN 1  (主網段)
    2. SSID: MyHome-IoT      → VLAN 20 (IoT)
    3. SSID: MyHome-Guest    → VLAN 40 (訪客)
    複製代碼

    IoT 的 SSID 一定要開 2.4G(很多 IoT 裝置不支援 5G),
    而且建議只開 2.4G —— 這樣裝置不會在兩個頻段之間跳。

    設定時的順序建議

    不要一口氣全部搬過去。


    • 第一步:建立 VLAN 20 和 IoT SSID,但先不搬任何裝置
    • 第二步:搬一個最不重要的裝置過去,確認它還能用
    • 第三步:確認 HA 還能控制它(這一步最容易失敗)
    • 第四步:一次搬 3-5 個,測試
    • 第五步:全部搬完


    每一步之間留一天,因為有些問題(例如某個裝置每天才回報一次)
    要等一天才會浮現。

    搬裝置的實際做法

    多數 IoT 裝置要重新配網才能換 SSID:


    • 在原本的 App 裡刪除裝置
    • 恢復原廠設定(通常是長按某個鍵)
    • 用新的 SSID 重新配對


    Zigbee 裝置不用 —— 它們不連 Wi-Fi,只要網關搬過去就好。

    這也是 Zigbee 的一個隱藏優點
    一個網關在 IoT 網段,底下幾十個裝置全部一起隔離了。

    驗證有沒有生效
    1. # 從 IoT 網段的裝置試著 ping 主網段(應該失敗)
    2. ping 192.168.1.20
    3. # 從主網段 ping IoT 裝置(應該成功)
    4. ping 192.168.20.30
    5. # 看 IoT 裝置在連哪裡(在路由器上)
    6. tcpdump -i br-iot -n not port 53 | head -50
    複製代碼

    最後一個指令很有啟發性。你會看到很多你不知道的連線

    ---

    我做完之後最大的感覺不是「更安全了」,
    而是「終於知道家裡的網路在幹嘛」

    在那之前我對 IoT 裝置的行為完全沒有概念。
    您需要登入後纔可以回帖 登入 | 立即註冊

    本版積分規則

    Archiver|手機版|惟家的智能論壇

    GMT+8, 2026-9-24 11:30 , Processed in 0.080574 second(s), 24 queries .

    快速回覆 返回頂部 返回列表